Wieviel ist eine gute Verschlüsselung Wert?

Nemokamai

Neu angemeldet
Registriert
19 Juli 2014
Beiträge
43
Hi,

hab mal wieder ne Frage.

Ich hab vor ein paar Jahren ne Verschlüsselung entwickelt, die m.M.n. recht gut sein könnte, weil sie nicht nur auf dem Prinzip basiert Buchstaben durch was anderes auszutauschen, sondern auch etwas Geometrie mit drinsteckt und man damit z.B. ein und den selben Satz mit nahezu unendlich Möglichkeiten darstellen kann.

Ich habe leider nicht die Programmierungs-Kenntnisse um sie zu digitalisieren, sondern kann es nur auf Papier, was recht aufwendig ist.

In der heutigen Zeit ist Kryptografie ja recht wichtig geworden und da wollte ich mal wissen, ob es sich lohnen würde das Teil irgendwie zu digitalisieren, um damit etwas zu verdienen.. man soll ja schließlich nichts umsonst machen, was man gut kann :p

Oder hat sowas keinen Wert?

Gruße
Nemo
 
Es lohnt sich immer neue Krypto-Verfahren zu entwickeln und für nachhaltige Analysen sie in Code zu gießen. Wenn die Sicherheit deines Verfahren allerdings darauf beruht, das Verfahren geheimzuhalten, dann muss deren Effektivität ernsthaft angezweifelt werden - Oder kannst du uns das Verfahren näher Erläutern?

Eine kommerzielle Verwertung sehe ich aber unabhängig davon für praktisch ausgeschloßen.
 
Dem kann ich mich nur anschliessen. Eine interessante Lektüre diesbezüglich ist , Bruce Schneiers `Memo to the Amateur Cipher Designer`. Dass der Schlüsselraum gross ist, ist nur eine notwendige, jedoch keineswegs eine hinreichende Bedingung für einen starken Cipher. Selbst wenn du einen starken und praktisch einsetzbaren Cipher entwickelt hast (wobei z.B. die Geschwindigkeit ebenfalls entscheidend ist), ist eine kommerzielle Verwertung unrealistisch. Aus gutem Grund finden Cipher, die nicht komplett öffentlich dokumentiert sind, nur in Nischenbereichen Anwendung (und stellen sich bei näherer Betrachtung meist als schwach heraus, so z.B. die GSM-Ciphersuite oder CSS).
 
Vergis es, so ein Blödsinn wird sobald er auch nur Ansatzweise Relevant wird über reverse Engineering geknackt. Ist ne Tatsache, siehe DVD, Bluray, HDMI, Nagra, Liste unvollständig.

SObald so ein Blödsinn bekannter wird landet er zwangsläufig irgendwann vor der Nase von Leuten die sowas aus Langeweile aufmachen und wenn sie Prozessoroperationen mitloggen müssen.

PS:
Außerdem ist die ganze Geschichte schon in der Theorie mit den mir vorliegenden Fakten zu fischig, es sei denn du bist ein ziemlich abgeschotteter Autist mit einer irrwitzigen Inselbegabung.
 
Zuletzt bearbeitet:
  • Thread Starter Thread Starter
  • #5
Danke für den Link Kugelfisch.
Dann hatte ich wohl einen Denkfehler.
Dachte wenn man das Verfahren kennt, kann man Cipher immer knacken O.o
 
Dann wären weder Banken noch sonst irgendwelche Interessanten Daten sicher.

Die Schwachpunkte in "moderner"* Technik sind zwar in Masse vorhanden aber die liegen woanders.


*Die Schwachpunkte an die ich konkret denke sind nicht mehr ganz neu(IP/ARP/GSM).
 
  • Thread Starter Thread Starter
  • #7
Bin tatsächlich Autist, aber die Idee kam mir damals spontan, ohne das ich mich damit ewig beschäftigt hätte und sehe den Denkfehler auch ein.
Wenn man das Verfahren kennt, kann man es knacken, das ist das Problem.

Es ist also analog mehr wert schätze ich :P
Die Sache ist auch, es ist am einfachsten es auf Karo-Papier zu schreiben, ich könnte nicht mal so einfach hier einen damit erzeugten Code posten, bzw mit einem Schreibprogramm aufschreiben. Außer natürlich ich Scanne es ein.
 
Zuletzt bearbeitet:
In der Schriftart "Courier" sind alle Zeichen gleich breit falls das hilft.

Im Windows Editor ist das ebenfalls der Fall. Generell, ein feste Blockgröße ist definitiv keine Einschränkung, das Dateisystem gibt da eher noch gröberes vor.
 
  • Thread Starter Thread Starter
  • #9
Darum geht es nicht, ich kann ja mal einen Code posten, aber dauert etwas, weiß nicht ob ich die Zeit heute finde. Karo-Papier wegen der Geometrie. Würde eigentlich auch mit Excel gehen, vll versuche ich das mal. Bis dann ;)
 
Dachte wenn man das Verfahren kennt, kann man Cipher immer knacken O.o
Siehe dazu: (bzw. den deutschsprachigen Wikipedia-Artikel, der jedoch weniger umfangreich ist). Moderne Kryptografie basiert stets auf der Geheimhaltung eines Schlüssels, nicht eines Ciphers. So sind z.B. sämtliche Cipher-Suites, welche für SSL/TLS verwendet werden, öffentlich dokumentiert.

Der Cipher lässt sich kaum geheimhalten, bzw. wäre das maximal Security through Obscurity, wie sie z.B. in DRM-Verfahren Anwendung findet. Sobald du den Cipher z.B. als Teil eines Binaries weitergibst, musst du davon ausgehen, dass jemand das Binary analysieren und die Funktionsweise deines Ciphers studieren wird.

Übrigens bedeutet kryptoanalytische Sicherheit nicht nur, dass ein Angreifer ohne Schlüssel mit Kenntnis eines Ciphertextes (und ggf. des Ciphers) den Plaintext nicht errechnen kann. Jedes Verfahren, welches effizienter ist als eine erschöpfende Suche im Schlüsselraum stellt eine kryptoanaltische Schwachstelle dar. Insbesondere darf es z.B. nicht möglich sein, nach Kenntnis einiger (ggf. auch frei gewählter) Ciphertext-Plaintext-Paare den Schlüssel für nachfolgende Ciphertexte zu errechnen (Known- bzw. Chosen-Plaintext-Angriff).
 
Das beschreibt im Prinzip das allgemeine Vorgehen bei wissenschaftlicher Forschung.
Kenne mich nicht speziell mit Krypto Verfahren aus, aber es ist vermutlich auch so, dass auch auf dem ersten Blick unkonventionelle Verfahren oft letztendlich äquivalent zu bereits bekannten (schwachen) Verschlüsseungen sind.
 
  • Thread Starter Thread Starter
  • #12
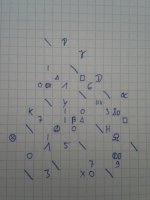
Hier mal ein kleines Beispiel:
code.jpg

Einige Zeichen sind nur der Verwirrung halber drin, ich sag aber nicht welche :p
 
Das ist aber eie determinierte Methode, also verwirrende Zeichen sind nicht willkürlich sondern nach einem festen Schema drin?
Das wäre eine essentielle notwendige Bedingung für einen Algorithmus.
Ich muss ja sagen ich glaube nicht, dass sich das noch als ne sinnvolle Cipher entpuppt :P.
 
  • Thread Starter Thread Starter
  • #14
Das glaube ich auch nicht mehr ^^ Wegen des Beitrags von sars.
Ne ist recht egal, kann man nach Schema machen oder willkürlich.

Ich könnte auch alle leeren Felder füllen, sieht dann aber langweilig aus
 
Zuletzt bearbeitet:
Ihr glaubt es, ich kanns sicher ausschließen, wie gewährst du die Sicherheit der Daten wenn es keinen definitiven Algorithmus zur wiederherstellung gibt?

Da kann ich die Daten auch gleich löschen, viel einfacher und zuverlässiger. An der Zuverlässigkeit misst sich der Wert eines Werkzeugs mehr als an allem anderen zusammen.

Die verlangte Mindestzuverlässigkeit zur Disqualifikation hängt vom Bereich ab.

Bei Datensicherheit gewinnst du unter ~99,999999999999999%(Gerundeter Wert für den Schwachpunkt "Speichermedium") keinen Blumentopf und auch keinen Radiergummi. Zumindest nicht bei Daten die Verschlüsselt werden. Da darf die Software ruhig "verschwenderisch" sein, Hauptsache es geht nix verloren. Siehe RAID, USB, TCP.
 
Zuletzt bearbeitet:
Um auf die ursprüngliche Frage, wie viel eine gute Verschlüsselung wert ist, zu antworten:

Das kommt darauf an. Zunächst mal müsstest du sie patentieren lassen und dann entsprechend unter Einforderung einer Lizenzgebühr an Interessierte weitergeben.
Dabei stellt sich allerdings als Frage, ob dafür wirklich jemand bezahlt. Es gibt diverse gute Verschlüsselungen/ Algorithmen, die derzeit und wahrscheinlich noch über Jahre im Einsatz sind und bleiben werden. Der Preis misst sich letztlich am Bedarf. (Nachfrage und Angebot)
 
  • Thread Starter Thread Starter
  • #17
Das Thema Geld ist mir eigentlich nicht so wichtig. Schön wäre es ja schon, damit die Überwacher etwas zu ärgern.

Naja, es gibt ja schon einen definitiven Algorithmus, wenn damit das Verfahren gemeint ist.
Das ist ja immer gleich, aber auch dynamisch, was die letztendliche Darstellung betrifft. (ich zeig euch noch ein Beispiel, wenn ich Zeit finde)
Also es ist immer wieder herzustellen, wenn man weiß wie.
Ich kann es nur nicht mathematisch ausdrücken, weswegen ich das Teil auch nicht programmieren kann.
 
Zuletzt bearbeitet:
Na eben nicht, du hast gesagt für die Verwirrungszeichen gabs kein Muster.

Außerdem beharrst du noch immer auf Geheimhaltung, es gibt ja nicht mal einen Beweis für einen verschlüsselungs Algo.
Irgendwelche Zeichen und Buchstaben aufmalen kann jeder. Und die nach einem Geheimen Muster zu ersetzen ist nur eine Variation eines OTP also definitiv nix neues.
 
Es gab doch das Thema hier "Sende ein verschlüsseltes Video an Freund X, der ist aber zu faul sich etwas zu installieren... und ich hab ihm das PW vorher gemailt." (aus Sicherheit und Anonymität) Jemanden zu Verschlüsslung überzeugen - in dem Thema wurde viel diskutiert und zeigt auch warum Verschlüsslung nicht einfach durchsetzbar ist, oder Kugelfisch kurz zitiert mit Zeit und Aufwand einer Bearbeitung zur Ver- und Entschlüsslung.

Ich glaube aber jeder kann erst einmal einen Algorithmus entwickeln der de facto "sicher ist", so sicher bis der Schlüssel zur Entzifferung einer dritten bzw. unbeteiligten Person ersichtlich ist, entweder aufgrund der Verarbeitung in einer Programmiersprache die nach einem festen Muster geht da sie eben programmiert ist und auch nur auf logischen Abfolgen basiert oder gar fest einprogrammiert wird, also der Faktor "10" oder X um die jedes Zeichen verschoben wird zum Beispiel, hier wurde mal der Cäsar Algorithmus genannt - also Zeichenversatz um X stellen und sowas lässt sich nun mal mitverfolgen in einer Software. Oder weil über den Weg über den der Schlüssel/das Verfahren ausgetauscht wird bekannt werden.

Hier gibt es Angriffspunkte.

Sicherheit ist eigentlich Utopie da dieses Geheimnis mindestens an zwei Stellen bekannt sein muss, damit Verschlüsslung und Entschlüsslung korrekt funktionieren. Und dann kommt es wohl auf die Komponenten an und wie angreifbar diese sind und die Wege die es geht.

Und Menschen sind auch nicht immer "sichere" Datenträger oder Wärter - Stichwort Social-Engineering.
 
Zuletzt bearbeitet:
  • Thread Starter Thread Starter
  • #20
@alter_Bekannter.
Es gab für die unnötigen Zeichen kein Muster, weil es schnell gehen sollte.
Es ist ja kein Problem eines zu erstellen, z.B. nach jedem echten Zeichen, zufällig 1-3 Kästen später ein Zeichen aus der Menge X, oder so ähnlich.
Zum Entschlüsseln ist das ja völlig egal, weil man dann ja weiß, welche Zeichen man ignorieren kann.
Oder man lässt die unnötigen Zeichen ganz weg.
Ich könnte euch sogar den Plaintext nennen und es würde wahrscheinlich nicht viel weiterhelfen.

Aber das sollte ja kein "knackt meinen Code" Thread sein und meine Frage wurde ausreichend beantwortet.
 
Zurück
Oben